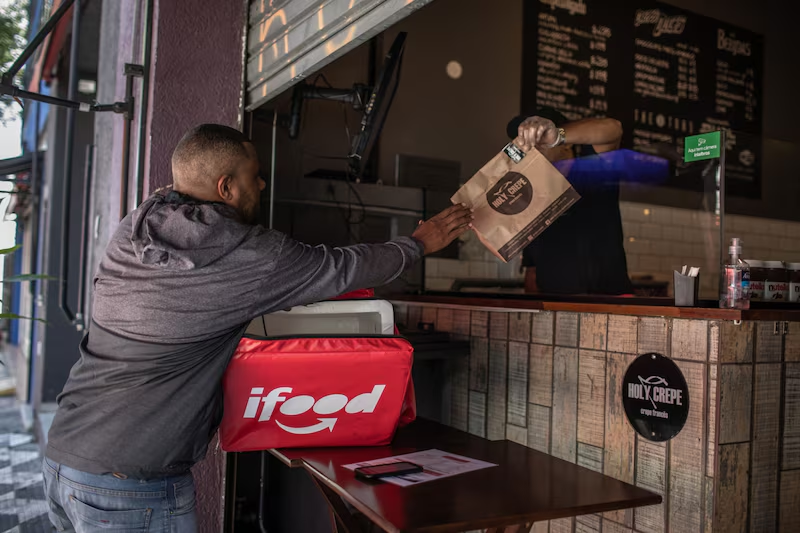
La plataforma brasileña de reparto a domicilio iFood informó este jueves 19 de noviembre de 2026 que sufrió un ciberataque el pasado 14 de noviembre, mediante el cual piratas informáticos accedieron a información personal de algunos de sus clientes, repartidores y representantes de restaurantes asociados.
A través de un comunicado oficial, la compañía precisó que la intrusión ya fue identificada y contenida, asegurando que los atacantes no obtuvieron contraseñas, tarjetas de crédito, medios de pago, saldos bancarios ni datos biométricos, y que hasta el momento no existen indicios de publicación o uso indebido de los registros vulnerados.
El alcance de la filtración varió según el perfil de cada usuario: en el caso de los clientes se limitó únicamente a números telefónicos sin nombres ni direcciones asociadas, mientras que entre los repartidores y socios comerciales se comprometieron nombres, correos electrónicos, teléfonos, números de identificación fiscal y, en ciertos casos, números de cuenta y sucursal bancaria destinados a recibir pagos.
Tras notificar el incidente a la Autoridad Nacional de Protección de Datos (ANPD) de Brasil e instar a su comunidad a desconfiar de mensajes sospechosos que soliciten claves o códigos de verificación, la firma enfrenta su segunda brecha de seguridad en el año, luego de que en junio pasado otra filtración afectara a cerca de 1.2 millones de personas dentro de un ecosistema que supera los 65 millones de usuarios activos.